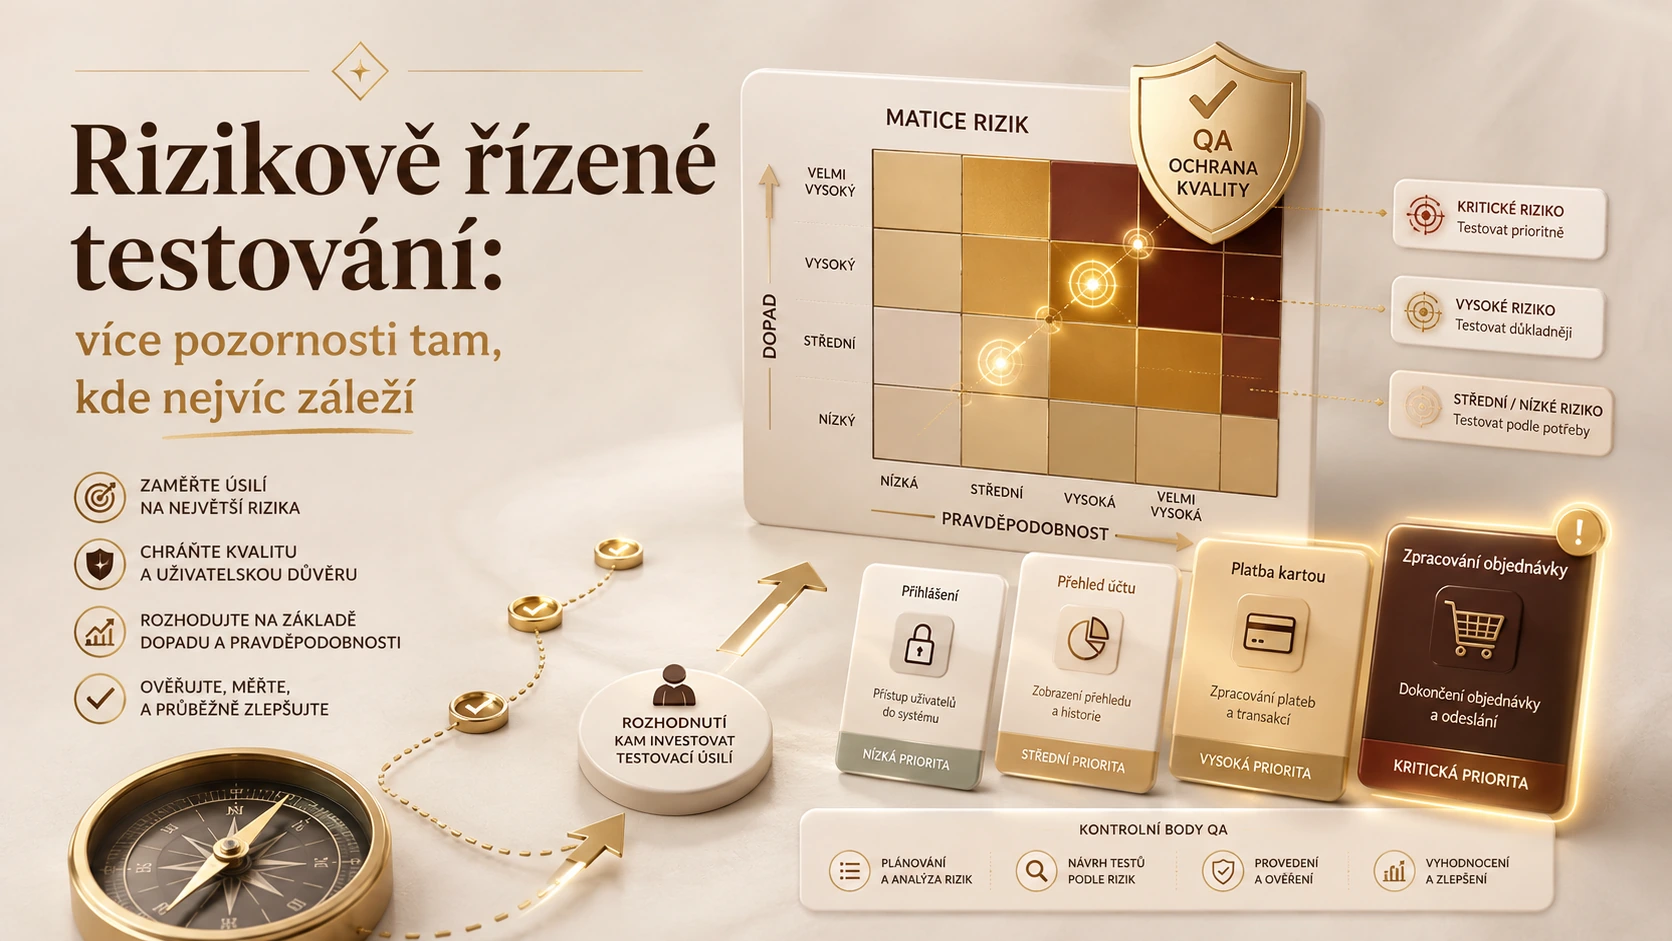
Testovací čas není rozdělen rovnoměrně
Při omezeném čase nelze každé funkci věnovat stejnou pozornost. Rizikově řízené testování pro mě znamená vysvětlit, proč určitou situaci ověřujeme podrobněji a kterou nejistotu přijímáme. Nejde o označení části aplikace za nedůležitou. Jde o průběžné rozhodování podle možného dopadu, pravděpodobnosti selhání, rozsahu změny a schopnosti problém včas rozpoznat a zastavit.
V bankovní aplikaci mohou dva stejně malé programové zásahy představovat zcela rozdílné riziko. Změna odsazení odstavce a změna zaokrouhlování splátky mají jiný dopad, i když obě obsahují jediný upravený řádek. Počet řádků kódu nebo počet testovacích případů bych proto nepoužívala jako samostatnou míru bezpečnosti. Potřebuji rozumět operaci a tomu, jak se její výsledek dále používá.
Skutečný případ: Knight Capital, USA, srpen 2012
SEC ve svém rozhodnutí z 16. října 2013 popsala chybnou implementaci obchodního kódu Knight Capital. Dne 1. srpna 2012 následovalo velké množství nechtěných obchodů a výrazná ztráta. Pro mou úvahu je podstatné, že nasazení a kontrolní prostředí mohou násobit dopad programové chyby. Nejde o případ bankovního úvěrování ani o české regulatorní pravidlo. [1]
Při využití takového případu bych byla opatrná s jednoduchým tvrzením, že jeden další test by všemu zabránil. Neznám všechny hypotetické alternativy. Mohu však formulovat kontrolovatelné otázky: které nasazované části jsou skutečně aktivní, co omezí rozsah nechtěné operace a jak rychle někdo pozná odchylku? Tím se téma posouvá od obecné pečlivosti k návrhu konkrétních ochranných vrstev.
Modelový příklad úvěrového systému
Představme si změnu, která mění výpočet poplatku při mimořádné splátce. Výpočet se použije jen u pěti procent úvěrů, ale chyba může přímo změnit částku požadovanou po klientovi. Vedle toho se upravuje barva potvrzovacího tlačítka pro všechny uživatele. Vysoký počet zobrazení tlačítka ještě neznamená, že musí dostat více analytického času než citlivý výpočet.
U výpočtu bych zvolila případy kolem hranic pravidla, různé datum účinnosti, nulový výsledek a způsob předání částky do dokumentu a účetní evidence. U tlačítka bych ověřila čitelnost, ovladatelnost a přístupnost. Obě oblasti potřebují kontrolu, ale jinou hloubku a jiný typ důkazu. Popsané pravidlo je pouze modelové; nepředstavuji je jako skutečnou právní úpravu poplatků.
Jak bych sestavila pořadí
Nejdříve bych s vlastníkem procesu identifikovala situace, které mohou klienta nebo instituci významně poškodit. U každé bych zaznamenala ohrožený výsledek, spouštěcí podmínky, dotčenou populaci a dostupné kontroly. Číselné skóre může pomoci s orientací, ale nemělo by zakrýt nejistotu. Násobení dvou subjektivních odhadů samo nevytváří přesný údaj o pravděpodobnosti ztráty.
Potom bych porovnala změny s datovou a systémovou cestou. Úprava definice v jednom zdroji může ovlivnit několik reportů, i když se jejich kód nezměnil. Za rizikový signál bych považovala nejasnou závislost nebo nedostatek znalostí o využití údaje. Neznámá oblast nemusí být automaticky nejrizikovější, zaslouží si ale ověření rozsahu před tím, než ji označíme za nízkou prioritu.
Důležité nejsou jen běžné průchody
U prioritní funkce bych doplnila testy selhání a opakování. Co se stane po přerušení spojení těsně po uložení? Pozná systém, že už požadavek zpracoval? Jak se projeví chybějící vstup? Správný výsledek při ideálním průchodu nepokrývá situace, v nichž klient opakuje akci, protože nedostal potvrzení. U finančních operací může být právě tato nejistota významná.
Současně bych ověřila, zda test skutečně umí odhalit nesprávný výsledek. Automatický scénář, který jen kontroluje přítomnost stránky, nepotvrzuje správnost částky. Kontrolní očekávání by mělo mít srozumitelný původ. Pokud se očekávaná hodnota vypočítá stejným chybným pravidlem jako výsledek, zelený test může vytvořit nezaslouženou důvěru. Pro citlivé případy bych hledala nezávislý způsob porovnání.
Co bych udělala při nedostatku času
Když se termín přiblíží, nesnažila bych se skrýt nedokončené testy za procento pokrytí. Připravila bych přehled ověřených rizik, zbývajících nejasností a možných omezení nasazení. Někdy pomůže menší rozsah změny nebo postupné spuštění. Jindy je správnou informací, že významný výpočet nebyl dostatečně ověřen a rozhodnutí potřebuje vyšší úroveň odpovědnosti.
Odložený test bych spojila s důvodem, vlastníkem a následným termínem. Seznam bez následné kontroly se rychle mění v zapomenutý dluh. U opakovaně odkládané oblasti bych se ptala, zda problém nespočívá v testovacích datech, prostředí nebo nejasné definici. Rizikově řízený přístup má takovou překážku odhalit, nikoli poskytnout trvalou omluvu pro její neřešení.
Jak bych ověřila účinnost výběru
Po nasazení bych srovnala skutečné problémy s původními předpoklady. Pokud chyba vznikla v oblasti označené jako málo riziková, zajímalo by mě, co jsme nevěděli nebo nesprávně vyhodnotili. Jedna událost nemusí zneplatnit celou metodu, může však ukázat chybějící faktor. Výsledkem by mělo být lepší budoucí rozhodování, nikoli zpětná úprava tabulky tak, aby původní odhad vždy vypadal správně.
Podobně bych nezaměňovala počet nalezených chyb za hodnotu testování. Prioritní kontrola, která opakovaně chrání důležitou funkci a žádnou chybu nenajde, nemusí být zbytečná. Potřebujeme rozumět tomu, co ověřuje a jaký důkaz poskytuje. O jeho zachování bych rozhodovala podle významu rizika a změn prostředí, nikoli podle touhy mít v každém běhu nějaký nález.
Shrnutí a doporučení
Rizikově řízené testování pomáhá použít omezený čas tam, kde nejvíce ovlivní spolehlivost rozhodnutí a ochranu klienta. Doporučila bych propojit prioritní rizika s konkrétními testy, nezávislým očekáváním, ochrannými vrstvami a vlastníkem otevřené nejistoty. Změny pořadí musí být vysvětlené a dohledatelné, zvlášť když se rozhoduje pod časovým tlakem.
Jako další čtení uvádím NIST SSDF, který může podpořit přemýšlení o doložitelném ověřování vývoje. [2] Vlastní analytický přínos bych viděla v propojení dopadu, datových souvislostí a konkrétního testovacího důkazu. Smyslem není slíbit bezchybnost. Smyslem je ukázat, proč je zvolený postup přiměřený a kde ještě potřebujeme rozhodnutí nebo další ověření.
Jak bych udržovala priority při změně okolností
Představme si, že modelový tým během testování zjistí nové napojení na účetní dávku. Nešlo by pouze o další položku do hotového seznamu. Znovu bych prošla cestu od chybné vstupní hodnoty po konečný výstup a ověřila, jestli původní odhad dosahu pořád platí. Pokud chyba nyní může ovlivnit uzávěrku, musí se upravit priorita i rozhodnutí o potřebném důkazu. Seznam rizik má sloužit skutečné změně, ne chránit původní plán před novými informacemi.
Při omezeném čase bych s vlastníkem změny otevřeně popsala, které scénáře zůstanou neověřené. U každého by byl důvod, možný dopad a případné dočasné omezení provozu. Nevytvářela bych dojem plného pokrytí tím, že několik úspěšných testů zastoupí celou funkční oblast. Rozhodnutí o přijetí rizika patří oprávněné roli; analytický podklad má umožnit, aby se rozhodovala nad konkrétní nejistotou.
Nakonec bych po prvním provozním cyklu porovnala očekávaná rizika s pozorováním. Nově nalezený problém by vedl k otázce, který předpoklad neplatil a zda obdobná mezera existuje jinde. Úspěšný provoz by naopak nebyl důkazem zbytečnosti všech testů. Kontroly mohly právě zabránit tomu, aby se závada do provozu dostala. Cílem zpětné vazby je zpřesnit další výběr, nikoli hledat jednoduchého vítěze mezi rychlostí a kvalitou.
Při předání výsledků bych rozlišila nevykonaný test od neúspěšného testu. První stav vyjadřuje chybějící důkaz, druhý konkrétní rozpor s očekáváním. Oba mohou být významné, ale vyžadují jiný další krok. Tato přesnost pomáhá rozhodujícímu člověku posoudit skutečnou nejistotu a zvolit přiměřené omezení namísto automatického průměrování různých stavů do jedné barvy.