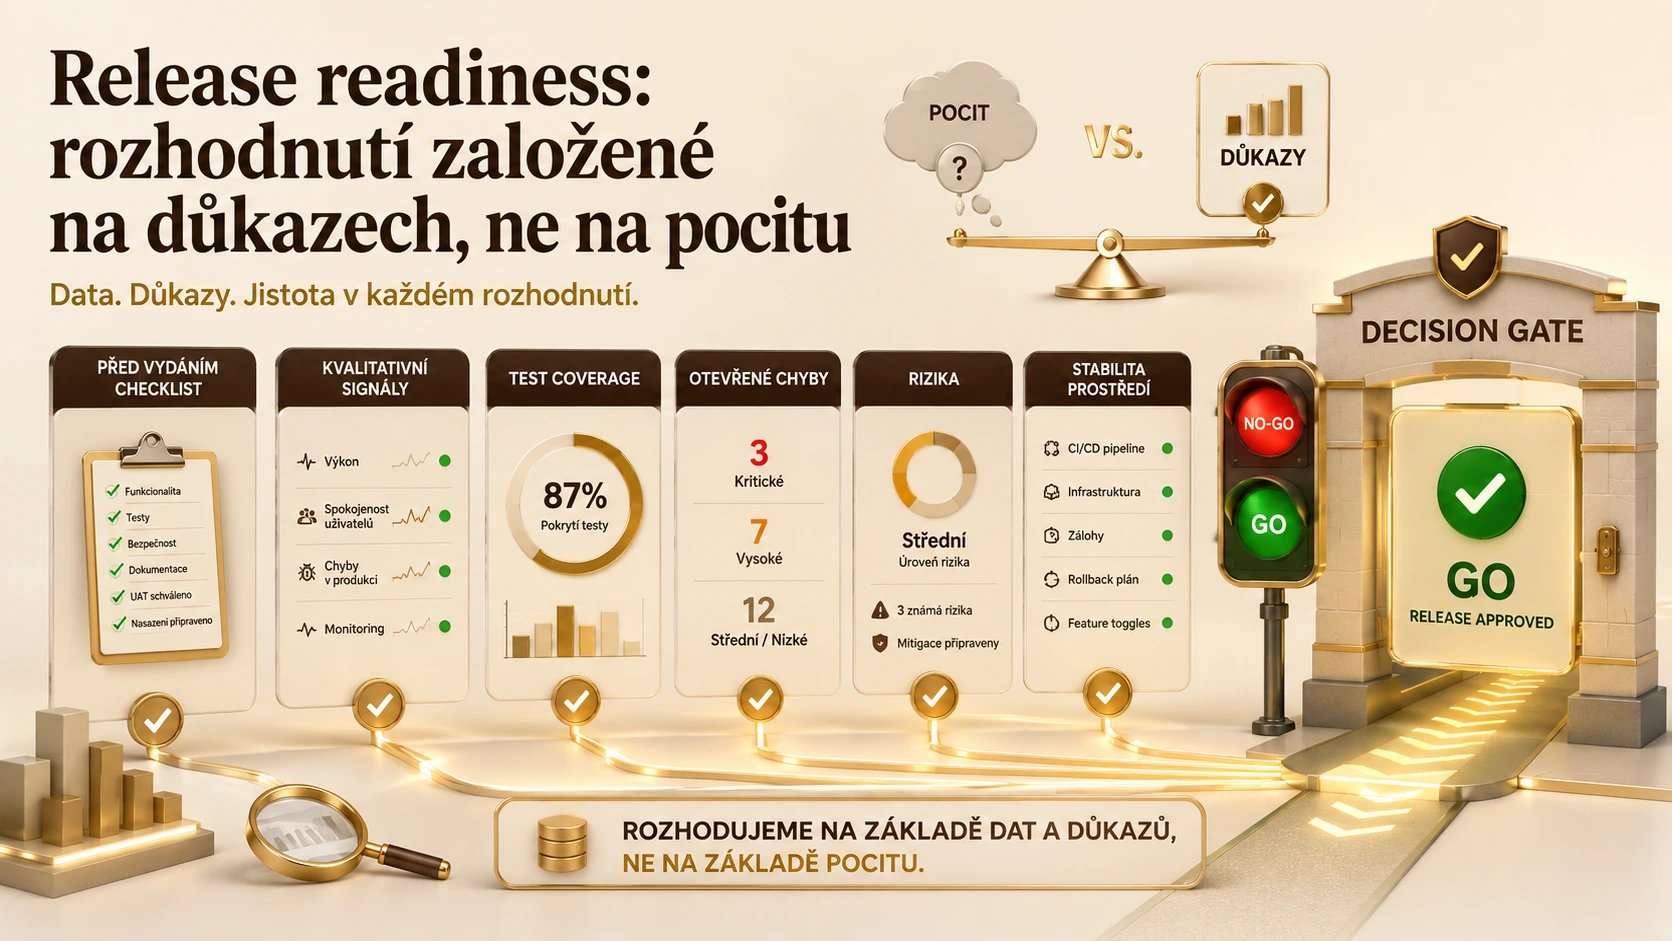
Připravenost je rozhodnutí o službě
Před nasazením nové verze se snadno zamění dvě otázky: prošly testy a je služba připravena na změnu? První odpověď patří do druhé, sama ji však nenahrazuje. Bankovní aplikace může správně spočítat splátku, a přesto po nasazení odmítat přihlášení, duplikovat požadavky nebo nedokončit večerní zpracování. Za rozumný výsledek přípravy proto považuji společný přehled důkazů, zbývajících nejistot a lidí, kteří mohou včas zasáhnout.
Checklist bych sestavovala podle konkrétní změny. Výměna textu na obrazovce potřebuje jiné podklady než migrace klientských údajů nebo změna úvěrového rozhodování. Smyslem není shromáždit co nejvíce podpisů, ale zpřehlednit, jaké selhání by poškodilo klienta, jak je ošetřeno a podle čeho poznáme, že ochrana funguje. Každý důležitý bod musí mít důkaz a vlastníka.
Skutečný případ: TSB, Spojené království, duben 2018
FCA a PRA popsaly při sankci z 20. prosince 2022 problémy britské TSB po migraci v dubnu 2018. Data byla převedena, nová platforma ale technicky selhala a omezila bankovní služby. To je doložený případ; následující návrh kontrol je moje úvaha, nikoli popis interního postupu TSB. [1]
Pro mě je na případu důležité oddělení datové správnosti a dostupnosti služby. Souhlasný počet převedených účtů neprokazuje, že se klient přihlásí, uvidí správný zůstatek, odešle platbu a následně dostane správné potvrzení. Připravenost bych proto vyjadřovala prostřednictvím několika celých klientských cest, včetně jejich závislostí na dalších systémech a podpoře. Izolovaný úspěch jedné části nesmí zakrýt nepřipravenou návaznost.
Modelový příklad: nová evidence splátek
Představme si výhradně modelovou banku s 80 000 úvěry. Změna přidává nový splátkový kalendář. Datový tým doloží shodu všech identifikátorů a částek, integrační testy však ukazují, že dvě procenta zpráv při zvýšené zátěži čekají déle, než potřebuje klientská aplikace. Nešlo by pro mě o kosmetický problém. Dvě procenta z 80 000 představují až 1 600 záznamů vyžadujících bližší vymezení dopadu, nikoli automaticky 1 600 poškozených klientů.
Nejdříve bych ověřila, zda jde o trvalé nedoručení, opožděné zobrazení, nebo pouze opožděné potvrzení již zpracované změny. Každá možnost vyžaduje jinou reakci. Opakování zprávy bez kontroly jedinečnosti by mohlo vytvořit druhý problém. Uvedené počty jsou ilustrace; nejsou odvozeny z případu TSB a samy neurčují přijatelnou míru rizika.
Jak bych sestavila podklady
Začala bych přesným seznamem změněných funkcí, dat a rozhraní. Vedle očekávaného chování bych zaznamenala předpoklady: čas dávky, objem požadavků, podporované verze a dostupnost dodavatele. O každém úspěšném testu potřebuji vědět, s jakou verzí aplikace, konfigurací a daty proběhl. Výsledek z minulého sestavení nemusí odpovídat balíčku, který skutečně odchází do provozu.
Dále bych chtěla samostatně vidět převod dat, funkční průchod, chování pod zátěží a obnovu po přerušení. U každé oblasti bych vyznačila, co bylo otestováno přímo a co pouze odhadnuto. Neověřená kapacita dodavatele by nezískala zelenou barvu jen proto, že ji slíbil na schůzce. Vyžádala bych si konkrétní podklad a předala rozhodujícímu člověku i jeho omezení.
Nasazení musí mít hranice
Rozhodnutí bych doplnila podmínkami zastavení. Například opakované duplicitní záznamy nebo nedostupný přehled zůstatku mohou být důvodem pozastavit rozšiřování změny. Konkrétní limit by ale musel schválit vlastník služby podle významu dané operace. Univerzální procento úspěšnosti může být zavádějící: neúspěch jediného citlivého typu transakce je někdy důležitější než tisíce bezchybných dotazů.
Návratový plán bych nehodnotila podle existence dokumentu. Zajímalo by mě, zda byl skutečně vyzkoušen, kdo má potřebná oprávnění a jak se zachází s operacemi vzniklými po přepnutí. Obnovení staré aplikace nemusí obnovit starý datový stav. Pokud návrat není bezpečný, musí být předem jasný jiný postup omezení dopadu, včetně komunikace klientům a pracovníkům podpory.
První hodiny po změně
Po nasazení bych porovnávala obchodní i technické signály. Samotné sledování procesoru neukáže, zda klienti dostávají úplné dokumenty. Vedle odezvy bych proto sledovala například dokončené žádosti, nevysvětlené rozdíly počtů a neobvyklé opakování operací. Současně bych zajistila kontaktní místo, kde se jednotlivá pozorování spojí a nezůstanou rozptýlená v několika chatech.
Čas pro pozorování má odpovídat cyklu služby. U měsíčního výpisu nestačí bezproblémové dopoledne po změně. Potřebovala bych zachytit první relevantní uzávěrku nebo přinejmenším reprezentativní zkoušku. Předčasné ukončení zvýšené podpory může přesunout riziko na běžný provoz, který už nečeká, že se problém týká právě nasazené verze.
Shrnutí a doporučení
Připravenost pro mě znamená doloženou schopnost udržet klientskou službu, ne jen seznam úspěšných testů. Doporučila bych spojit do jednoho rozhodovacího podkladu rozsah změny, důkazy, otevřená rizika, vlastníky a podmínky zastavení. U složitější změny také předem vyzkoušet obnovu a zorganizovat sledování prvního skutečného provozního cyklu.
Přínos analytičky vidím ve srozumitelném propojení těchto informací. Nemusela bych sama určovat přijatelnost každého technického rizika. Mohla bych ale zajistit, aby žádné významné neověřené tvrzení nezmizelo mezi zelenými kontrolkami a aby rozhodující lidé věděli, co přesně schvalují. NIST SSDF nabízím jako další čtení k doložitelným postupům vývoje, nikoli jako zvláštní předpis pro toto modelové nasazení. [2]
Co bych předložila při rozhodnutí pokračovat nebo zastavit
Pro modelovou změnu splátkového kalendáře bych připravila krátkou tabulku se čtyřmi sloupci: klientská operace, doložený výsledek, otevřená nejistota a rozhodující vlastník. U přihlášení může být důkazem průchod se skutečně používanou konfigurací. U dávky přehledu splátek zase výstup obsahující reprezentativní změny termínů, včetně konce měsíce. Tím se zabrání tomu, aby se jedna úspěšná zkouška používala jako neurčitý důkaz pro celý systém.
Součástí rozhodnutí by pro mě byly také podmínky podpory. Zjistila bych, zda jsou v plánovaném okně dostupní lidé s potřebnými oprávněními a zda jejich zásah nevyžaduje další nepřipravené schválení. Technicky proveditelná obnova nemusí být provozně proveditelná, pokud jediný oprávněný pracovník není dostupný. Kontaktní seznam bych proto ověřila předem, nikoli až ve chvíli zvýšeného tlaku a rozporných informací.
U každé přijaté výjimky bych chtěla krátké vysvětlení důvodu. Může být racionální nasadit změnu s omezením, pokud je známé, ohraničené a kryté účinným postupem. Výjimka bez popsaného dosahu však jen přenáší neznámé riziko do provozu. Rozhodnutí musí být přezkoumatelné také později, kdy už účastníci nebudou mít v paměti celou diskusi. Proto bych zachovala i nesouhlasná odborná stanoviska a způsob jejich vypořádání.
Nakonec bych porovnala plán s provedením. Skutečné časy přepnutí, použité verze a neočekávané zásahy mají tvořit záznam, který umožní vyhodnotit další průběh. Pokud se při nasazení musela změnit konfigurace, nelze automaticky předpokládat, že platí všechny předchozí testy. Tým potřebuje rozlišit ověřený stav od improvizovaného řešení a určit přiměřené následné ověření. Právě tato poslední vazba chrání před zdánlivě hladkým předáním problému do běžné podpory.
U rozhodnutí bych navíc uvedla okamžik dalšího přezkumu. Zelený stav není trvalá vlastnost změny: nový nález, jiná konfigurace nebo nedostupný dodavatel mohou původní závěr změnit. Tým potřebuje vědět, kdo takovou změnu vyhodnotí a kdy se znovu sejdou lidé oprávnění rozhodnout.
Pro předání do běžného provozu bych stanovila jasná kritéria dokončení zvýšeného dohledu. Podpora musí znát přijatá omezení a místo, kde najde aktuální postup. Otevřený bod by nezmizel jen ukončením projektu: dostal by provozního vlastníka, termín přezkumu a dostupný důkaz, podle kterého lze rozhodnout, zda původní nejistota skutečně skončila.