Proč je téma důležité
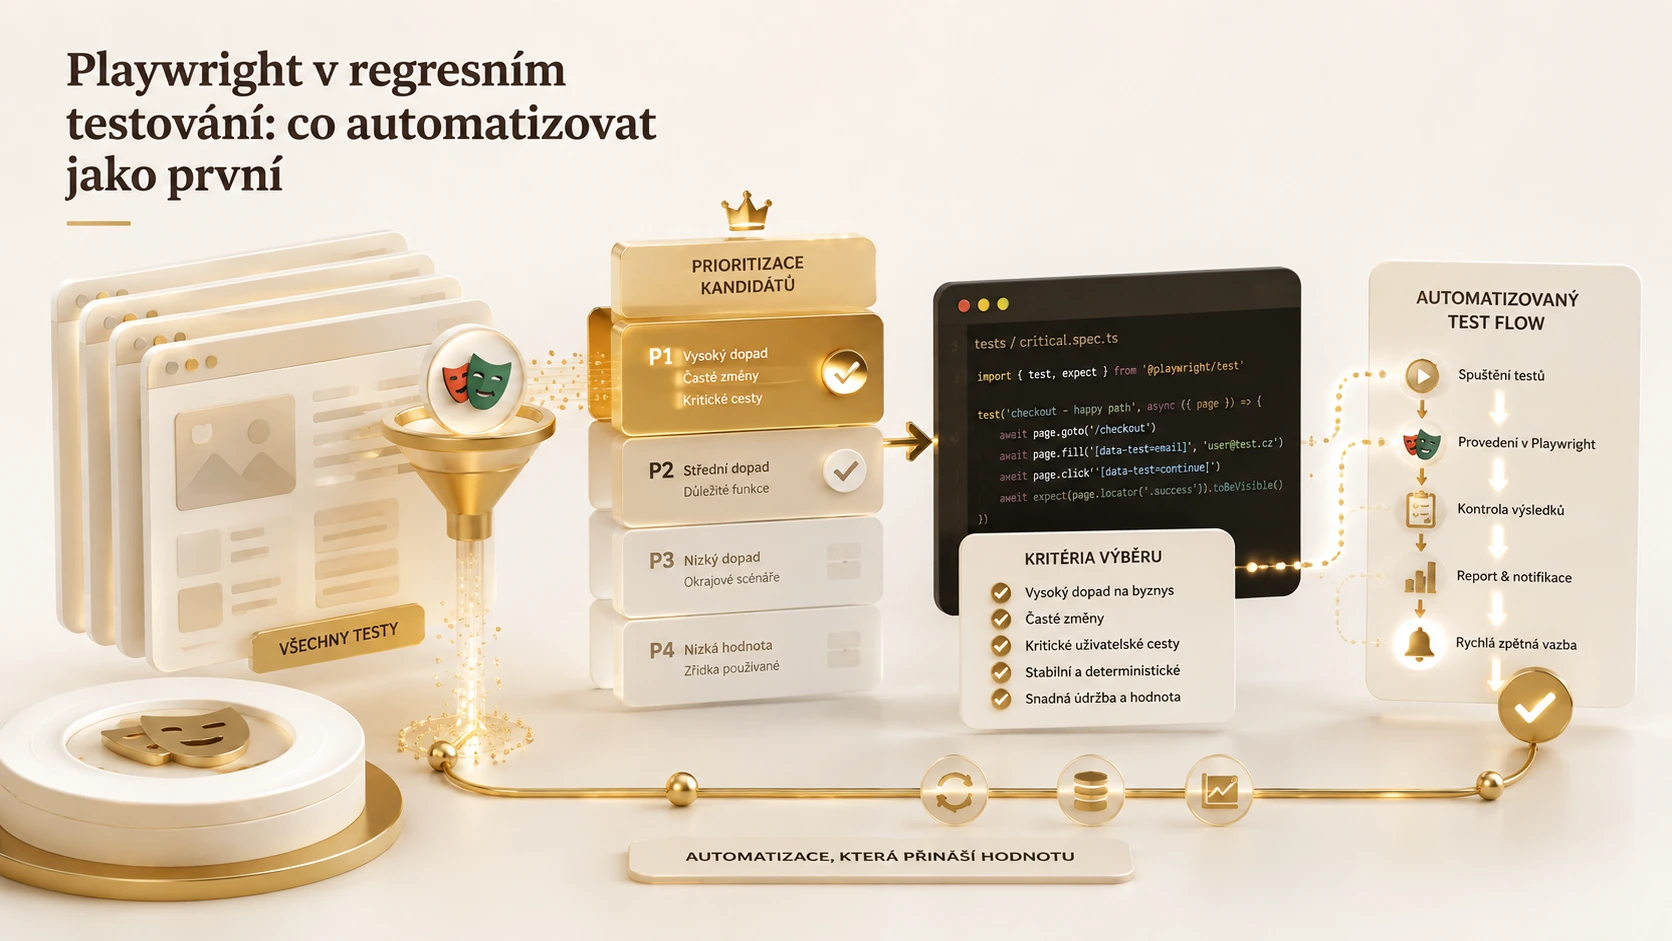
Automatizace regresních testů bývá prezentována jako cesta k rychlejším releasům. Pokud však tým začne automatizovat bez priorit, snadno vytvoří rozsáhlou sadu pomalých a křehkých testů, která vyžaduje více údržby než ruční ověřování.
Playwright je silný nástroj pro moderní webové aplikace, ale hodnotu nevytváří počet skriptů. Hodnotu vytváří včasná a důvěryhodná informace o tom, zda fungují klíčové uživatelské cesty.
Jak postupovat správně
Zmapujte kritické uživatelské cesty
Vyberte například přihlášení, vytvoření kampaně, import dat, platbu nebo publikaci. U každé cesty uveďte dopad selhání a frekvenci používání.
Vyberte malou první sadu
Začněte několika smoke testy a jedním až dvěma klíčovými end-to-end scénáři. První sada má být rychlá, stabilní a srozumitelná.
Připravte testovatelné prostředí
Zajistěte předvídatelná data, reset stavu, testovací účty a možnost ovládat externí závislosti. Bez toho budou testy náhodně selhávat.
Používejte stabilní selektory
Preferujte role, labely a domluvené testovací identifikátory. Nevazte test na náhodné CSS třídy nebo přesnou strukturu DOM.
Oddělte vrstvy testů
Většinu pravidel ověřujte rychleji na API nebo komponentní úrovni. End-to-end test ponechte pro skutečné propojení kritické cesty.
Zapojte testy do CI a určete vlastníka
Nastavte jasný výstup, screenshoty, trace a pravidla pro řešení selhání. Každý test musí mít tým nebo osobu, která jej udržuje.
Čemu se naopak vyhnout
- Automatizaci všeho jen proto, že nástroj umožňuje rychle napsat první skript.
- Pevným čekáním typu sleep místo čekání na konkrétní stav nebo událost.
- Sdíleným datům, kvůli nimž se testy navzájem ovlivňují.
- Příliš dlouhým end-to-end scénářům, které při selhání neukážou skutečné místo problému.
- Opakovanému spouštění neúspěšných testů bez analýzy příčiny.
Praktický příklad
Tým může začít třemi testy: uživatel se přihlásí, vytvoří jednoduchou kampaň a ověří její stav; druhý test importuje malý soubor a zkontroluje počet validních a odmítnutých záznamů; třetí ověří oprávnění mezi dvěma rolemi. Všechny testy používají samostatná data a běží po každém merge requestu.
Teprve když tato sada několik týdnů spolehlivě funguje, přidávají se další scénáře podle incidentů a obchodních rizik. Automatizace tak roste řízeně, nikoli podle momentálního nadšení.
Ponaučení pro praxi
Úspěšná automatizace nezačíná frameworkem, ale prioritou. Malá a spolehlivá sada chránící kritické cesty přináší více hodnoty než stovky testů, kterým tým nevěří.
Skutečný případ: TSB a rozdíl mezi migrací dat a funkční službou
Britská FCA v prosinci 2022 popsala problémy TSB po přechodu na novou platformu v dubnu 2018. Uvedla, že data byla přenesena úspěšně, ale technické potíže narušily bankovní služby. Tato událost není důkazem pro ani proti Playwrightu a veřejné oznámení netvrdí, jaký konkrétní testovací framework banka používala. Případ ukazuje rozdíl mezi splněním technického kroku a ověřením celého uživatelského výsledku.
Právě proto bych prioritu automatizace nezačínala seznamem obrazovek. Nejdřív bych si popsala, co musí zákazník dokázat a jak se výsledek projeví ve zbytku systému. Přihlášení může fungovat, ale potvrzení platby, stav žádosti nebo export již nikoli. Test, který pouze otevře každou stránku, nemusí takovou souvislost pokrýt. Žádný prohlížečový test zároveň sám neprokáže připravenost celé migrace.
Modelová sada pro první měsíc
U modelové aplikace pro úvěrové žádosti bych začala třemi cestami: oprávněné přihlášení, uložení rozpracované žádosti a odeslání kompletní žádosti. Ke každé bych přidala jednu důležitou negativní variantu. Neplatný uživatel nesmí získat přístup, neúplná žádost se nesmí tvářit jako odeslaná a dvojí kliknutí nesmí vytvořit dva obchodní případy. Jde o ilustraci výběru rizik, nikoli univerzální hotovou bankovní sadu.
Výsledek bych ověřovala podle toho, co potřebuje uživatel: žádost má identifikátor a správný stav, po obnovení stránky se neztratí a další oprávněná role ji najde. Část kontrol může být rychlejší na úrovni rozhraní nebo databázového testu. Prohlížečovou automatizaci bych používala tam, kde potřebujeme potvrdit skutečné propojení formuláře, oprávnění a výsledné komunikace.
Jak bych použila Playwright
Oficiální dokumentace Playwrightu doporučuje testovat uživatelsky viditelné chování a izolovat testy. Prakticky bych připravila pro každý test vlastní data a spolehlivě definovaný počáteční stav. Výsledek předchozího testu by nesměl rozhodovat o výsledku dalšího. Pro prvky bych upřednostnila srozumitelnou roli a název před dlouhým selektorem závislým na přesné struktuře stránky.
U asynchronní operace bych nečekala pevně stanovených několik sekund jen proto, že to obvykle stačí. Ověřila bych očekávaný stav způsobem, který odpovídá zpracování aplikace. Technické čekání má svou mez a selhání musí poskytnout užitečný důkaz. Pokud nezjistíme, zda selhal test, prostředí nebo produkt, sada postupně ztrácí důvěryhodnost.
Modelový časový rozpočet a údržba
Představme si šest scénářů s průměrem dvacet sekund. Jedna sériová sada trvá přibližně dvě minuty, ale tato orientace není slibem rychlosti konkrétního projektu. Přidání dalších testů bych hodnotila podle pokrytého rizika a potřebné údržby. Dvacet podobných variant barvy tlačítka může být levnější ověřit jinak než jeden přerušený proces s možností opakování.
U každého scénáře bych zaznamenala, jaké riziko chrání a kdo rozumí očekávanému výsledku. Pokud obchodní pravidlo změní vlastník požadavku, musí být zřejmé, který test se má posoudit. Testy nemají zakonzervovat náhodné historické chování. Před jejich úpravou bych proto porovnala změnu s aktuálním zadáním, nikoli pouze přepsala očekávání tak, aby sada znovu zezelenala.
Jak bych rozhodla o rozšíření
Po několika opakovaných bězích bych vyhodnotila stabilitu, diagnostickou hodnotu a skutečné zachycené vady. Přidávala bych scénáře podle incidentů, nových funkcí a mezer v kritických cestách. Zároveň bych odstraňovala zbytečné duplikace. Pokud sada vyžaduje stále ruční zásahy, dalším krokem nemusí být více testů, ale spolehlivější data a jasnější kontrakt aplikace.
Do předání bych zahrnula i situace, které automatizace nepokrývá: například dlouhodobé zátěžové chování, dostupnost všech závislostí nebo kvalitu odborného rozhodnutí. Otevřeně vymezené pokrytí je užitečnější než tvrzení, že produkt je „otestován Playwrightem“. Název nástroje nemá být náhradou důkazu o konkrétním ověření.
Jak bych rozhodovala o údržbě scénářů
Po prvním nasazení bych u každého důležitého scénáře sledovala také náklady na pochopení jeho selhání. Pokud test pravidelně hlásí problém po neškodné změně rozložení, potřebuje jiné ověření než test, který odhaluje skutečnou chybu výsledku. Vlastníka scénáře bych požádala, aby u několika posledních selhání popsal jejich příčinu a přijatou reakci. Tato malá evidence může ukázat, kde má větší hodnotu oprava testu než přidání dalšího podobného scénáře.
V hypotetické sadě by test převodu peněz nejprve ověřil vytvoření příkazu a následně jeho zobrazení v historii. Při chybě zobrazení bych nevyvozovala automaticky, že převod nevznikl. Testovací data a úklid musí počítat i s částečně dokončeným průchodem. Popsala bych proto, jak zjistit skutečný stav a jak zabránit tomu, aby další běh převzal pozůstatek předchozího. Spolehlivost scénáře zahrnuje i možnost jeho bezpečného opakování. Jinak testovací sada postupně vytváří vlastní problémy, které zakrývají vady produktu.
U rozšíření pokrytí bych vždy pojmenovala nové rozhodnutí, které přidaný test podpoří. Jestliže další scénář pouze jinou cestou potvrzuje stejný výsledek, může být užitečný méně než dosud nepokrytá chyba oprávnění nebo obnovení přerušené práce. Pořadí bych pravidelně upravovala podle změn produktu a nalezených problémů. Automatizace tím zůstává řízenou investicí do konkrétních rizik a tým dokáže vysvětlit, proč určitý test udržuje, přepracuje nebo vyřadí.
Shrnutí a doporučení
Doporučuji začít malou sadou chránící hlavní výsledky, přidat podstatné negativní varianty a udržet testy vzájemně nezávislé. Zajistit reprodukovatelná data a diagnostiku selhání. Případ TSB připomíná potřebu ověřit službu jako celek; není však argumentem, že jeden framework zabrání každému incidentu. Můj přístup by spojoval rizikovou prioritu s jednoduchým a vysvětlitelným ověřením výsledku.