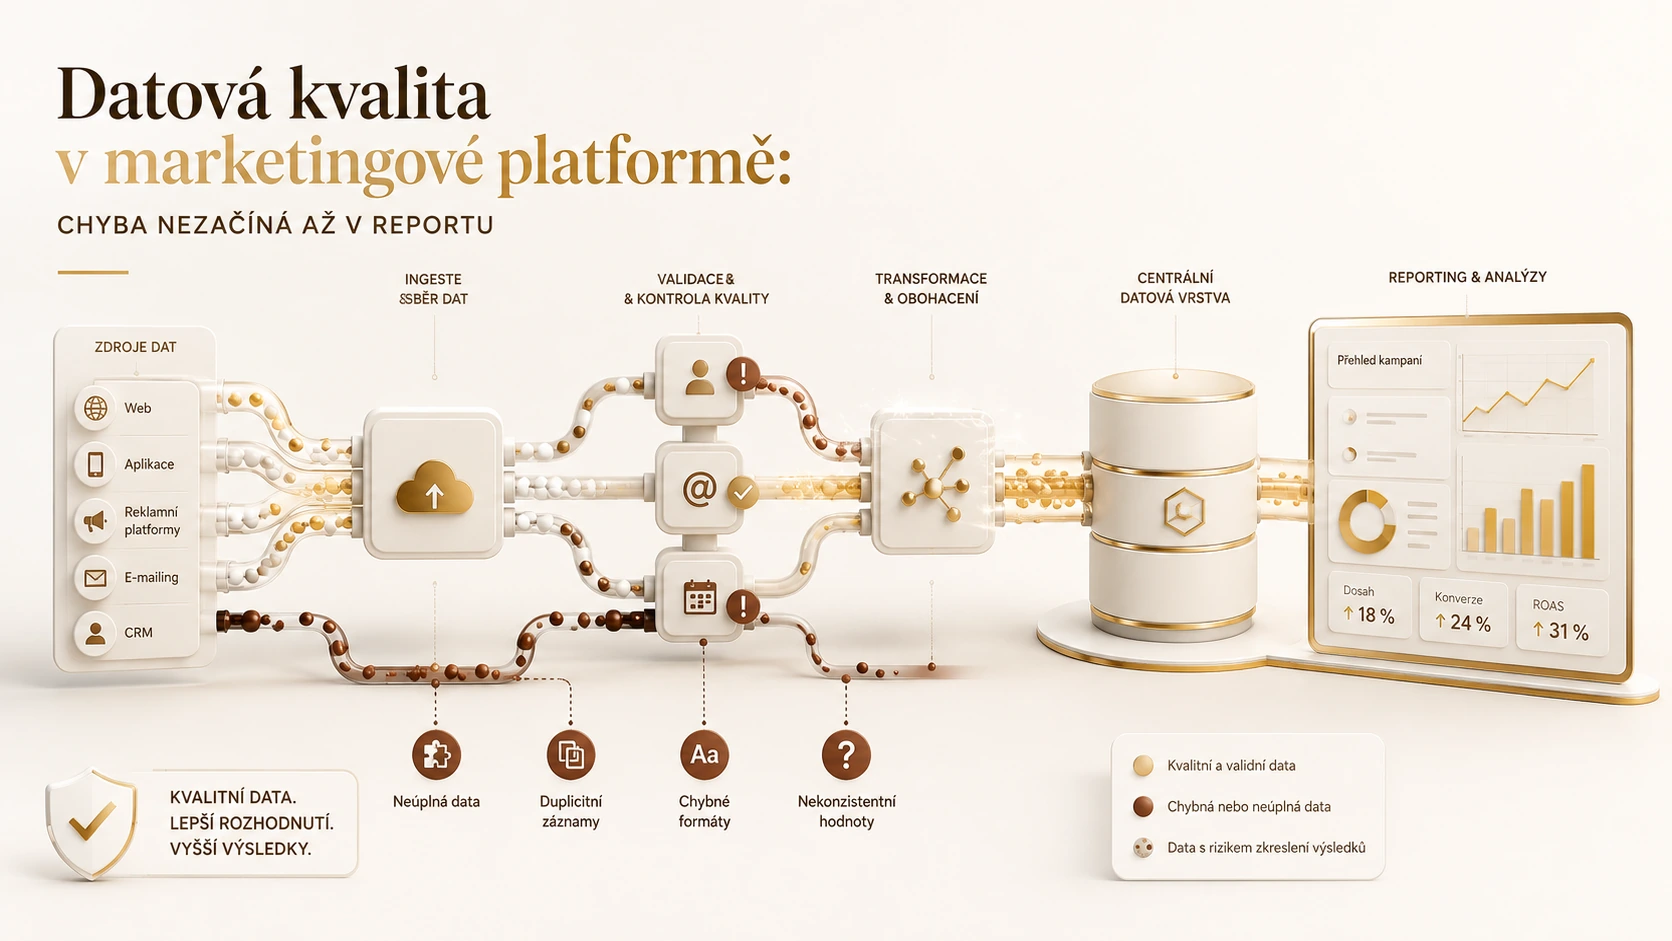
Proč je téma důležité
Chybný report je často pouze posledním viditelným místem delšího problému. Data mohla být poškozena při importu, změně formátu, mapování polí, deduplikaci, segmentaci nebo exportu. Kontrola až na konci proto sice potvrdí nesprávný výsledek, ale nepomůže rychle určit, kde chyba vznikla.
Datová kvalita musí být součástí celého toku. Každé důležité rozhraní potřebuje očekávání, kontrolu a způsob, jak odchylku včas zviditelnit.
Jak postupovat správně
Nakreslete datovou cestu
Popište zdroj, import, transformace, ukládání, segmentaci, aktivaci a reporting. U každého kroku uveďte vlastníka a očekávaný výstup.
Definujte rozměry kvality
Pro konkrétní data stanovte úplnost, validitu, jedinečnost, konzistenci, aktuálnost a případně přesnost vůči referenčnímu zdroji.
Kontrolujte data na hranicích
Validace při vstupu zabrání šíření chyb. Kontroly po transformaci zase ověří, že se nezměnil význam nebo počet záznamů.
Používejte smíření počtů a součtů
Porovnávejte počet přijatých, odmítnutých, transformovaných a exportovaných záznamů. Každý rozdíl musí mít vysvětlení.
Nastavte prahy a upozornění
Odchylka má být viditelná dříve, než ji objeví uživatel v reportu. Alert musí obsahovat kontext a vlastníka, nikoli pouze číslo.
Analyzujte incidenty podél celé cesty
Při chybě zachovejte identifikátor dávky nebo korelační ID, aby bylo možné dohledat záznam ve všech krocích procesu.
Čemu se naopak vyhnout
- Kontrole pouze finálního reportu bez znalosti mezikroků.
- Tichému převodu chybných hodnot na prázdné nebo výchozí údaje.
- Metrikám bez prahu, vlastníka a dohodnuté reakce.
- Směšování technicky validních dat s obchodně správnými daty.
- Opravám jednotlivých záznamů bez odstranění systémové příčiny.
Modelový praktický příklad
Po importu soubor obsahuje 100 000 kontaktů. Validace odmítne 2 000, deduplikace spojí 3 500 a segmentace vybere 41 000. Export ale odešle pouze 38 200. Díky průběžným kontrolám je zřejmé, že rozdíl vznikl až mezi segmentací a exportem, nikoli ve zdrojovém souboru.
QA pak může ověřit limity dávky, filtry souhlasu a opakované pokusy. Bez datové stopy by tým hledal chybu v celém systému.
Ponaučení pro praxi
Datová kvalita není jedna kontrola na konci. Je to síť očekávání, měření a dohledatelnosti, která umožní zachytit odchylku tam, kde vznikla.
Skutečný případ: důvěryhodnost dat souvisí i s přístupem
Mailchimp 17. ledna 2023 informoval o bezpečnostním incidentu zahrnujícím 133 zákaznických účtů. Dějištěm byla online platforma Mailchimp. Firma popsala neoprávněný přístup k nástroji pro podporu a správu účtů. Nešlo o doloženou chybu deduplikace; případ zde používám jako připomínku, že důvěryhodnost platformy zahrnuje také kontrolu přístupů a změn.
Datová kvalita a bezpečnost nejsou stejné disciplíny. Správně vypočtený seznam příjemců může být neoprávněně zpřístupněn, stejně jako bezpečně uložený seznam může obsahovat chybné údaje. V návrhu kontrol bych proto tyto pohledy propojovala, ale nezaměňovala. Ověření počtu kontaktů neprokazuje správnost oprávnění a úspěšná kontrola oprávnění neprokazuje platnost pravidel segmentace nebo aktuálnost údajů.
Modelový příklad: proč souhlas není jen další sloupec
Představme si zcela umělou dávku s 1 000 kontakty. Ve zdroji má 700 aktivní značku souhlasu, u 200 je výslovně zaznamenáno odvolání a u 100 není stav znám. Modelová obchodní podmínka říká, že do dané kampaně smí vstoupit pouze první skupina. Neřešíme zde právní titul konkrétní skutečné kampaně; ten musí být posouzen zvlášť podle použitelného rámce a okolností.
Pokud import nahradí neznámou hodnotu stavem „ano“, výstup může mít 800 příjemců a stále být technicky validní. Sloupec obsahuje jen povolené hodnoty a e-mailové adresy mají správný formát. Kontrola samotného schématu tuto chybu neodhalí. Potřebujeme zachovat původní význam chybějící hodnoty, čas platnosti stavu a pravidlo, podle kterého se vybírá rozhodná informace.
Ještě složitější je opožděný přenos odvolání. Když klient změnu provede po vytvoření segmentu, ale před aktivací kampaně, je nutné vyjasnit očekávané chování v tomto mezikroku. Test bych vytvořila přesně kolem této časové hranice. Ověřovala bych zdrojový záznam, přenos a aktuální stav při odeslání. Pouhé přepočítání segmentu na začátku procesu by mi pro potvrzení výsledku nestačilo.
Jak bych rozdělila odpovědnost
Vlastník procesu musí potvrdit význam jednotlivých stavů a pravidla pro použití. Vývojový tým doloží jejich přenos a zpracování. QA ověřuje chování na odsouhlasených případech a nesrovnalosti reprodukuje. Takové rozdělení umožňuje diskutovat konkrétní pravidlo místo přehazování odpovědnosti za „špatná data“. Některé otázky navíc patří právnímu nebo bezpečnostnímu specialistovi; analytik nemá jejich závěr nahrazovat technickým odhadem.
U integrace bych dokumentovala, co znamená přijetí požadavku protistranou. Může jít pouze o převzetí dávky ke zpracování, nikoli o konečné uložení všech záznamů. Kontrola musí rozlišit počet odeslaných, přijatých, odmítnutých a skutečně použitých položek. Zvláštní pozornost bych věnovala opakovanému požadavku po přerušení: ten může legitimně pokračovat, ale také vytvořit duplicity nebo obnovit zastaralý stav.
Kontrola po opravě
Regresní sada by obsahovala původní chybovou kombinaci, neznámou hodnotu, odvolání, změnu v časovém okně a opakovaný import. Nechala bych v ní i správné záznamy, které nesmí být opravou odmítnuty. U každého případu by bylo zřejmé, jaké chování očekáváme a kdo pravidlo potvrdil. Bez tohoto kroku může oprava jednoho problému vytvořit jinou, méně viditelnou odchylku.
Pro provoz bych navrhla malý přehled kvality: nevysvětlené rozdíly mezi kroky, podíl neznámých stavů, stáří nevyřízených změn a opakované chyby podle zdroje. Metriky bych vztáhla ke konkrétní populaci a období. Pokles podílu chyb může být zdánlivý, pokud nově přibyly miliony bezproblémových záznamů, zatímco stejná malá skupina zákazníků zůstává opakovaně dotčena.
Když součty sedí, ale záznamy se liší
Stejný počet příjemců neznamená stejnou skupinu lidí. V modelové dávce může jeden oprávněný kontakt chybět a jeden neoprávněný přibýt, zatímco celkový počet zůstane stejný. Vedle agregací bych proto porovnávala také identifikátory a významné stavy. Přesný vzorek pomůže ukázat, jaká změna nastala a zda jde o nesoulad zdrojů, chybu pravidla nebo opožděnou aktualizaci.
Vysvětlení bych spojila s konkrétní událostí: přijetím změny, vytvořením segmentu a aktivací kampaně. Díky tomu lze rozeznat chybu v logice od legitimně odlišného stavu ve dvou okamžicích. Bez časové osy hrozí, že opravíme správný výstup podle novějšího podkladu a původní problém v přenosu změn zůstane skrytý.
Shrnutí a doporučení
Doporučila bych sledovat vedle formátu také význam, čas a oprávnění k použití údajů. Kontrolní součty mají vysvětlovat rozdíly mezi jednotlivými kroky, ne je pouze zaznamenávat. Za přínosnou nápravu bych považovala situaci, kdy tým umí vysvětlit osud konkrétního záznamu a zopakovat ověření při další změně integrace. Tím se technická validace mění ve skutečně užitečnou podporu spolehlivého procesu.
Zdroje a odkazy
- Mailchimp — Information About a Recent Security Incident, 17 January 2023
- GOV.UK — Government Data Quality Framework, 2020
Zahraniční případ slouží k analytickému poučení; jeho právní rámec ani opatření nepřenáším automaticky na české banky. Modelové situace a navržený postup nejsou tvrzením o mých vlastních kontrolách.